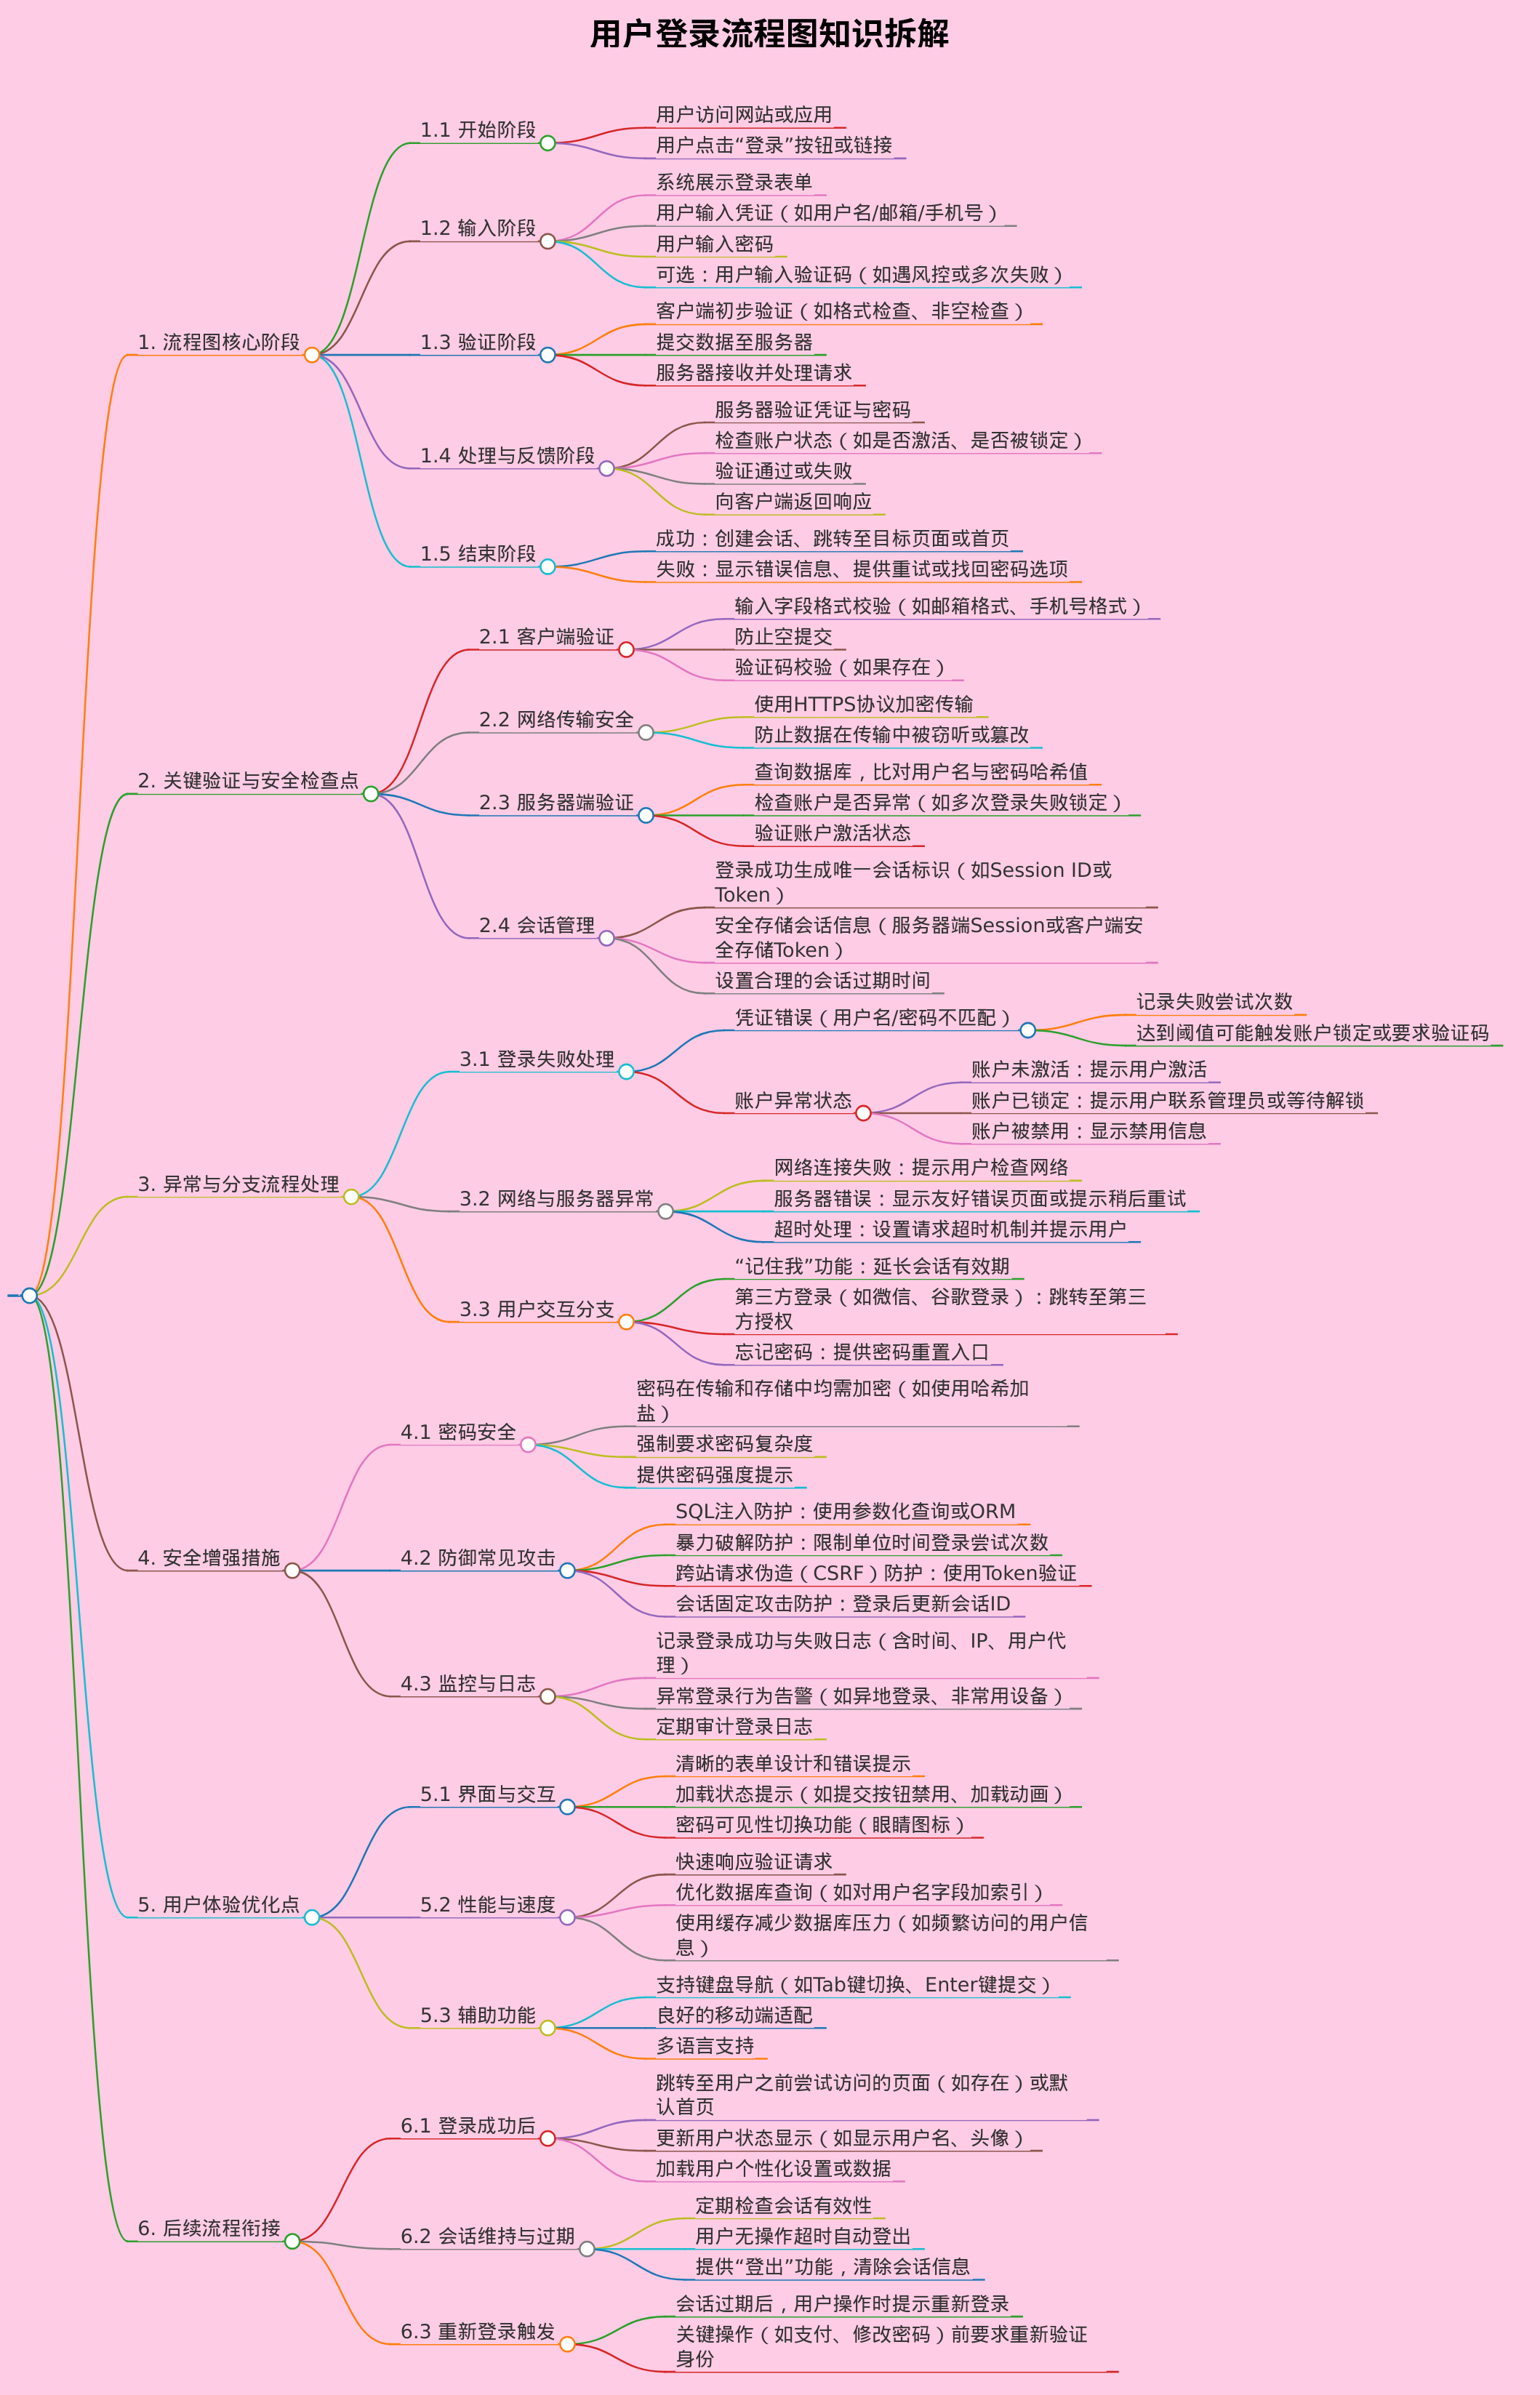
# 用户登录流程图知识拆解
## 1. 流程图核心阶段
- 1.1 开始阶段
- 用户访问网站或应用
- 用户点击“登录”按钮或链接
- 1.2 输入阶段
- 系统展示登录表单
- 用户输入凭证(如用户名/邮箱/手机号)
- 用户输入密码
- 可选:用户输入验证码(如遇风控或多次失败)
- 1.3 验证阶段
- 客户端初步验证(如格式检查、非空检查)
- 提交数据至服务器
- 服务器接收并处理请求
- 1.4 处理与反馈阶段
- 服务器验证凭证与密码
- 检查账户状态(如是否激活、是否被锁定)
- 验证通过或失败
- 向客户端返回响应
- 1.5 结束阶段
- 成功:创建会话、跳转至目标页面或首页
- 失败:显示错误信息、提供重试或找回密码选项
## 2. 关键验证与安全检查点
- 2.1 客户端验证
- 输入字段格式校验(如邮箱格式、手机号格式)
- 防止空提交
- 验证码校验(如果存在)
- 2.2 网络传输安全
- 使用HTTPS协议加密传输
- 防止数据在传输中被窃听或篡改
- 2.3 服务器端验证
- 查询数据库,比对用户名与密码哈希值
- 检查账户是否异常(如多次登录失败锁定)
- 验证账户激活状态
- 2.4 会话管理
- 登录成功生成唯一会话标识(如Session ID或Token)
- 安全存储会话信息(服务器端Session或客户端安全存储Token)
- 设置合理的会话过期时间
## 3. 异常与分支流程处理
- 3.1 登录失败处理
- 凭证错误(用户名/密码不匹配)
- 记录失败尝试次数
- 达到阈值可能触发账户锁定或要求验证码
- 账户异常状态
- 账户未激活:提示用户激活
- 账户已锁定:提示用户联系管理员或等待解锁
- 账户被禁用:显示禁用信息
- 3.2 网络与服务器异常
- 网络连接失败:提示用户检查网络
- 服务器错误:显示友好错误页面或提示稍后重试
- 超时处理:设置请求超时机制并提示用户
- 3.3 用户交互分支
- “记住我”功能:延长会话有效期
- 第三方登录(如微信、谷歌登录):跳转至第三方授权
- 忘记密码:提供密码重置入口
## 4. 安全增强措施
- 4.1 密码安全
- 密码在传输和存储中均需加密(如使用哈希加盐)
- 强制要求密码复杂度
- 提供密码强度提示
- 4.2 防御常见攻击
- SQL注入防护:使用参数化查询或ORM
- 暴力破解防护:限制单位时间登录尝试次数
- 跨站请求伪造(CSRF)防护:使用Token验证
- 会话固定攻击防护:登录后更新会话ID
- 4.3 监控与日志
- 记录登录成功与失败日志(含时间、IP、用户代理)
- 异常登录行为告警(如异地登录、非常用设备)
- 定期审计登录日志
## 5. 用户体验优化点
- 5.1 界面与交互
- 清晰的表单设计和错误提示
- 加载状态提示(如提交按钮禁用、加载动画)
- 密码可见性切换功能(眼睛图标)
- 5.2 性能与速度
- 快速响应验证请求
- 优化数据库查询(如对用户名字段加索引)
- 使用缓存减少数据库压力(如频繁访问的用户信息)
- 5.3 辅助功能
- 支持键盘导航(如Tab键切换、Enter键提交)
- 良好的移动端适配
- 多语言支持
## 6. 后续流程衔接
- 6.1 登录成功后
- 跳转至用户之前尝试访问的页面(如存在)或默认首页
- 更新用户状态显示(如显示用户名、头像)
- 加载用户个性化设置或数据
- 6.2 会话维持与过期
- 定期检查会话有效性
- 用户无操作超时自动登出
- 提供“登出”功能,清除会话信息
- 6.3 重新登录触发
- 会话过期后,用户操作时提示重新登录
- 关键操作(如支付、修改密码)前要求重新验证身份
复制内容
下载markdown文件
在线编辑